
Events
Del ataque al riesgo sistémico: los nuevos desafíos de la ciberseguridad
OPLIUM estuvo presente en Mind The Sec 2026, uno de los eventos de ciberseguridad más grandes de América Latina.
El 15 de septiembre moderó el panel “Ciberataques modernos y el impacto sistémico”, que reunió investigación criminal, defensa bancaria y seguridad corporativa. El día 16, llevó al escenario la ponencia “El nuevo juego de la Ciberseguridad: Ataques a escala”. Estos dos momentos convergieron en el mismo entendimiento: el ataque dejó de ser un evento técnico aislado para convertirse en sistémico y, si el riesgo es sistémico, la defensa también debe serlo.
Celebrado en São Paulo, Mind The Sec reúne a miles de profesionales, CISOs y líderes de seguridad en cientos de sesiones distribuidas en múltiples escenarios. Fue en este entorno, lleno de debates sobre inteligencia artificial y agentes autónomos, donde OPLIUM aportó una perspectiva menos obvia y más estructural: la de la escala y el impacto sistémico.
El panel: cuando el ataque escala y se convierte en crisis institucional
El debate del día 15 partió de una constatación: cuando pensamos en ciberataque, todavía imaginamos a alguien intentando romper una barrera tecnológica. Pero el panorama ha cambiado. Identidad, nube, SaaS, APIs, IA, dispositivos personales, terceros e incluso aplicaciones de mensajería pasaron a formar parte del entorno empresarial y, por otro lado, los agentes de amenazas se profesionalizaron, con especialización, automatización y cadenas de monetización.
Adonias Filho, Chief Commercial Officer de OPLIUM y moderador del panel, abrió la conversación: “Durante años protegimos servidores, redes y endpoints. Hoy protegemos datos, identidades, personas, aplicaciones y relaciones de confianza, y estas relaciones no se detienen en la frontera de una sola empresa. Por eso trajimos a la misma mesa a la investigación, a la banca y al ecosistema financiero.”
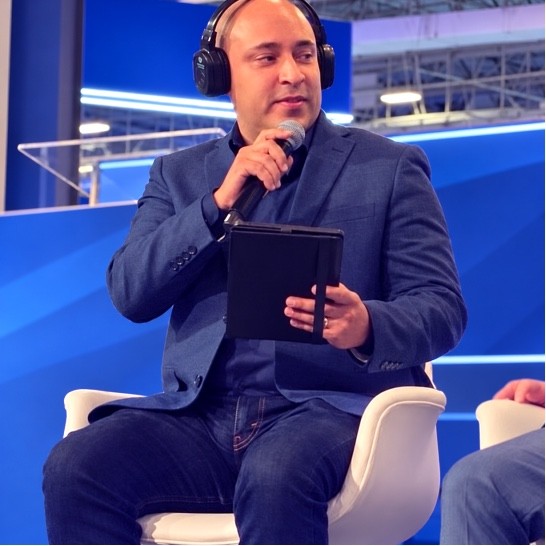
“Si el ataque se volvió sistémico, la defensa también debe serlo”, Adonias Filho, de OPLIUM.
Desde el punto de vista de quien investiga el delito en el mundo real, el cambio es de naturaleza, no solo de grado. Lo que antes se veía como la acción de individuos aislados, hoy se organiza como una economía estructurada.
Delegado Emerson Wendt, Delegado de la Policía Civil de Rio Grande do Sul e investigador de OSINT, observó: “Lo que vemos en la investigación ya no es el hacker solitario, es una cadena con división del trabajo: quien obtiene el acceso, quien aplica la estafa, quien lava y quien revende la información. Y los criminales cooperan más rápido que las empresas. Brasil avanza cuando el sector privado y el poder público intercambian inteligencia a la velocidad del incidente, y no semanas después.”
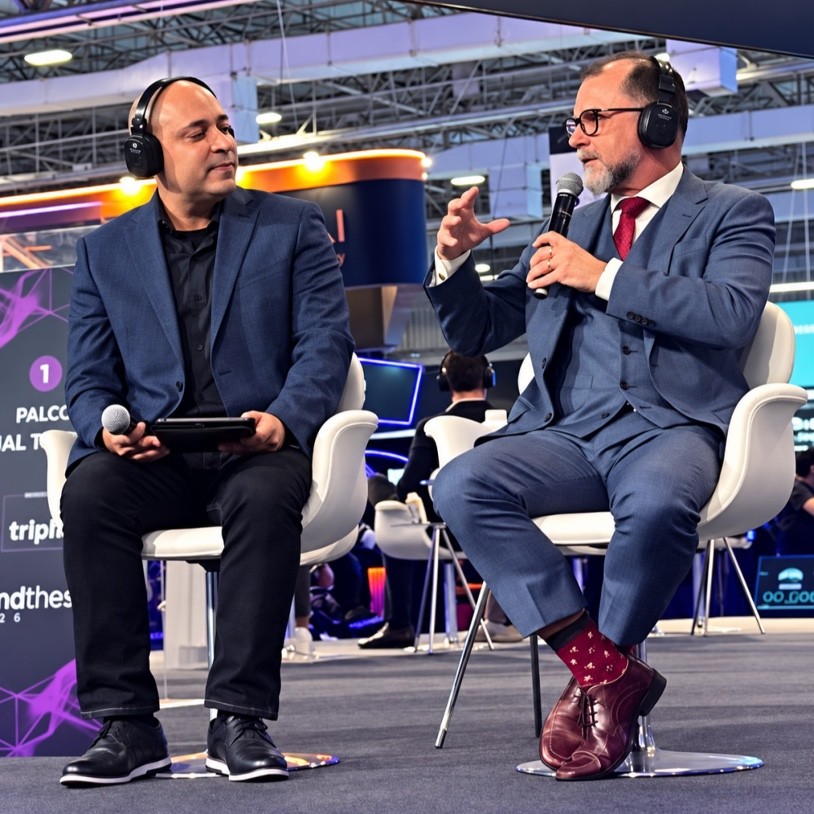
“El cibercrimen se convirtió en una economía estructurada, y el atacante coopera más rápido que el defensor”, Delegado Emerson Wendt, de la Policía Civil de RS.
Si el atacante cambió, también cambió aquello que se intenta proteger. La noción de perímetro, una frontera clara entre el adentro y el afuera, fue la primera víctima de esta transformación.
Fernando Bruno, Superintendente de Seguridad Cibernética en Banco Bradesco, reflexionó: “El perímetro tradicional se acabó. Cuando el usuario, el dato, la aplicación, la nube y los terceros están distribuidos, defender el borde ya no protege lo que importa. El desafío del CISO dejó de ser levantar muros y pasó a ser tener visibilidad y gobernanza sobre el dato dondequiera que esté, incluso en los canales que el propio negocio adoptó.”
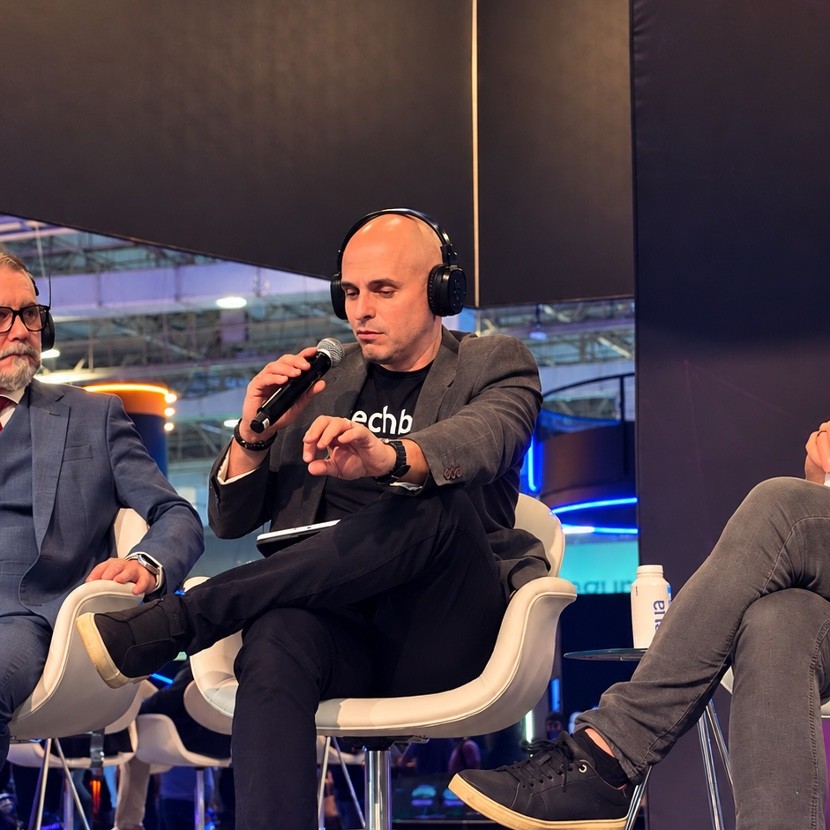
“El perímetro se acabó; hoy se protege el dato dondequiera que esté”, Fernando Bruno, de Banco Bradesco.
Existe además una tercera dimensión. El negocio moderno, construido sobre APIs, nube y socios, es, por definición, colectivo. Una parte relevante del riesgo de cada empresa no está bajo su control directo.
Thiago Cunha, Vicepresidente de Seguridad Corporativa en Dock, resumió: “Un negocio hecho de APIs, nube y socios es estructuralmente colectivo y, en un ecosistema financiero, el ataque técnico y el fraude son el mismo problema visto desde ángulos diferentes. Por eso unimos la ciberseguridad y la prevención del fraude en un único centro, operando las 24 horas, los 7 días de la semana. Creer en la seguridad individual, en un entorno que es colectivo, es una ilusión.”
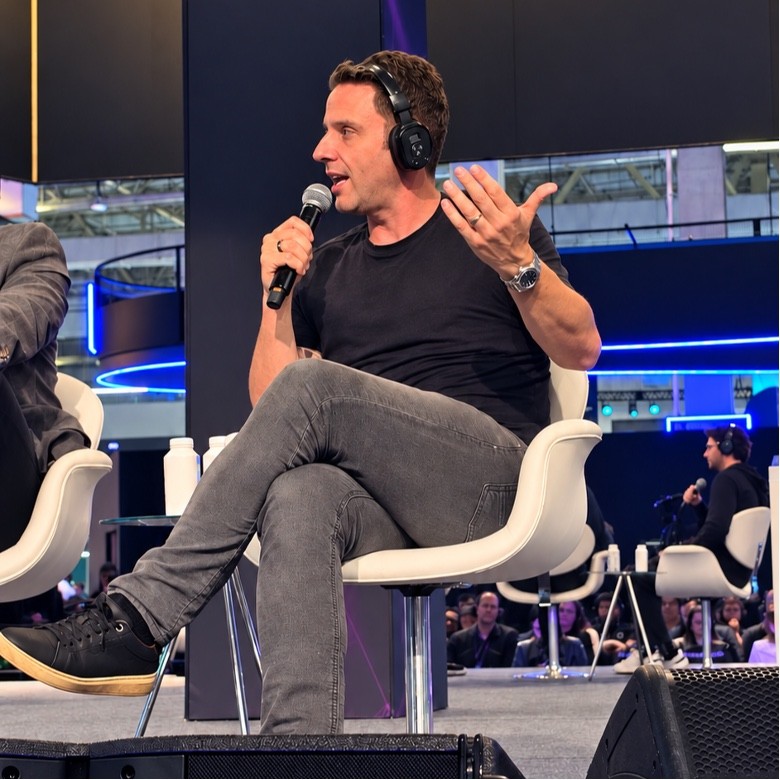
“La seguridad individual, en un ecosistema que es colectivo, es una ilusión”, Thiago Cunha, de Dock.
La conversación convergió hacia el punto que da nombre al panel: el riesgo interconectado produce un impacto sistémico. Los atacantes comparten herramientas, infraestructura y conocimiento con mucha más velocidad de la que los defensores comparten inteligencia. La defensa eficaz, concluyó la mesa, exige tecnología, pero también inteligencia, gobernanza de datos y colaboración, incluso entre la iniciativa privada y el poder público.
La ponencia: ataques a escala y el giro hacia la resiliencia
El panel diagnosticó el problema; la ponencia del día siguiente presentó una respuesta. En el escenario PS10, OPLIUM llevó al público lo que llamó el “nuevo juego” de la ciberseguridad: impulsados por la IA, la automatización y las complejas cadenas digitales, los incidentes dejaron de afectar a una empresa a la vez para impactar a múltiples organizaciones al mismo tiempo.
OPLIUM demostró, con casos públicos recientes, cómo un único punto comprometido se propaga a través de dependencias, terceros y concentración tecnológica. La inteligencia artificial, en este escenario, cambia de papel: deja de ser simplemente otro vector de riesgo para convertirse en una palanca de capacidad con correlación, automatización y respuesta a la velocidad del ataque, ampliando la resiliencia en lugar de solo aumentar la superficie.
George Chaves, Director de Innovación y Nuevos Negocios de OPLIUM, aportó una reflexión: “Hemos estado acompañando a las empresas llenas de iniciativas de IA, pero sin una estrategia y una gobernanza claras, la tecnología termina solo optimizando nuestro trabajo, cuando debería estar aumentando nuestra capacidad de defensa. Eso es lo que proponemos: usar la IA para transformar la lectura del riesgo en capacidad instalada, reducir el radio de impacto, probar la resiliencia y apoyar a las empresas para que estén listas para seguir operando incluso bajo ataque.”
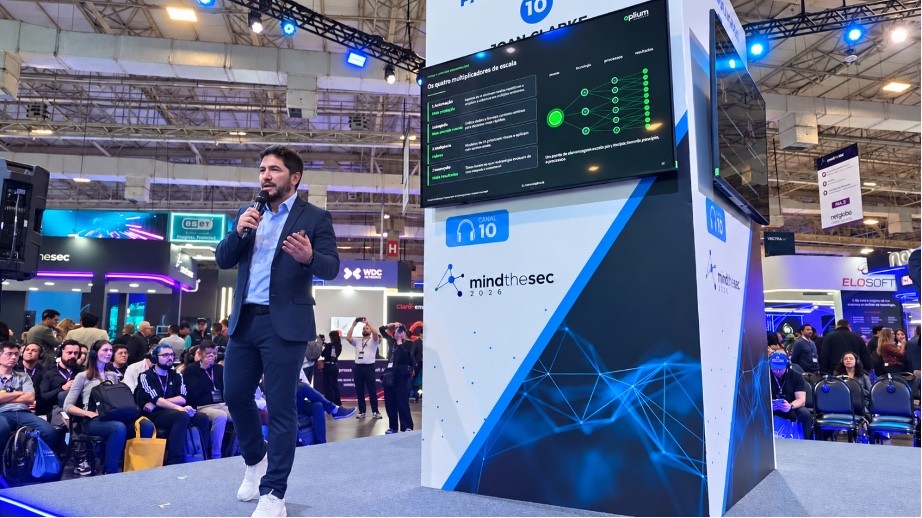
“No se combate un ataque a escala con una gestión de riesgos artesanal”, George Chaves, de OPLIUM.
La propuesta de OPLIUM: un framework de resiliencia a escala
La resiliencia cibernética comienza por aceptar que no se evitan todos los ataques, pero que es posible contener su propagación. Y es ahí donde la matriz de riesgo tradicional ya no es suficiente: la probabilidad y el impacto indican qué tan probable y qué tan grave es, pero no miden hasta dónde se propaga el evento. Por eso el riesgo adquiere una tercera dimensión, el blast radius, el radio de impacto. Es este el que separa un incidente contenido de una crisis sistémica.
Chaves mostró, con casos públicos recientes, cómo un único punto comprometido se propaga a través de dependencias, terceros y concentración tecnológica. Más que un concepto, el blast radius se puede aplicar como un criterio fundamental de priorización, mapeando hasta dónde puede llegar el impacto en toda la cadena de suministro y utilizando esa lectura para decidir dónde invertir. La inteligencia artificial, en este escenario, cambia de papel: deja de ser simplemente otro vector de riesgo para convertirse en una palanca de capacidad con correlación, automatización y respuesta a la velocidad del ataque, ampliando la resiliencia en lugar de solo aumentar la superficie.
Fue en este punto donde la presentación llegó a la propuesta de OPLIUM: un framework diseñado para contener el radio de extremo a extremo. Bajo una capa de gobernanza y estrategia de riesgo, el modelo organiza la defensa en 5 capacidades que funcionan como un ciclo continuo y adaptativo, aumentando la resiliencia de las empresas y disminuyendo el radio de impacto, con la inteligencia artificial acelerando cada una de estas capacidades, en lugar de operar como iniciativas aisladas.
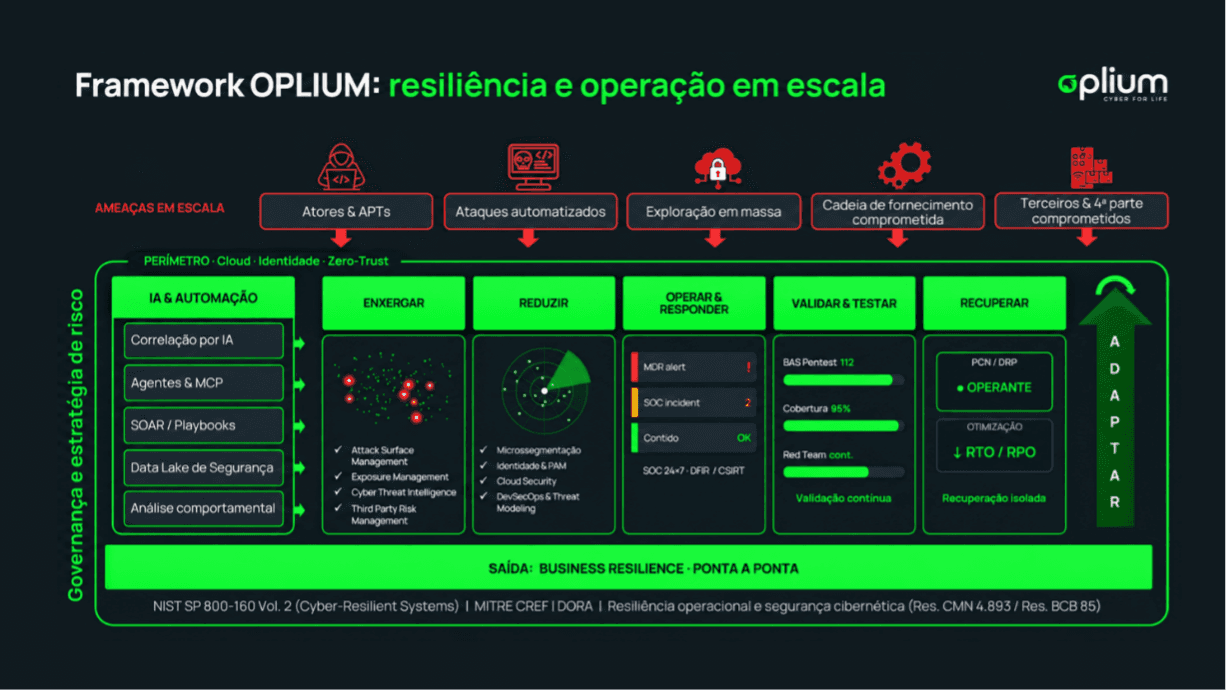
Perspectiva general del Framework de Cyber Resilience de OPLIUM
Entre el panel y la ponencia, el mensaje de OPLIUM en Mind The Sec 2026 quedó claro: el ataque moderno es distribuido, especializado y explota relaciones de confianza que trascienden la frontera de cualquier empresa. Proteger, en este escenario, es ver el dato, reducir el radio de impacto y construir resiliencia, con tecnología, inteligencia, gobernanza y colaboración. Porque, si el ataque se volvió sistémico, la defensa también debe serlo.