
Events
Do ataque ao risco sistêmico: os novos desafios da cibersegurança
A OPLIUM marcou presença no Mind The Sec 2026, um dos maiores eventos de cibersegurança da América Latina.
No dia 15 de setembro, mediou o painel “Ciberataques modernos e o impacto sistêmico”, reunindo investigação criminal, defesa bancária e segurança corporativa. No dia 16, levou ao palco a palestra “O novo jogo da Cibersegurança: Ataques em escala”. Esses dois momentos convergiram no mesmo entendimento: o ataque deixou de ser um evento técnico isolado e se tornou sistêmico e, se o risco é sistêmico, a defesa também precisa ser.
Realizado em São Paulo, o Mind The Sec reúne milhares de profissionais, CISOs e lideranças de segurança em centenas de sessões distribuídas por múltiplos palcos. Foi nesse ambiente, repleto de discussões sobre inteligência artificial e agentes autônomos, que a OPLIUM trouxe uma lente menos óbvia e mais estrutural: a da escala e do impacto sistêmico.
O painel: quando o ataque escala e vira crise institucional
O debate do dia 15 partiu de uma constatação: quando pensamos em ciberataque, ainda imaginamos alguém tentando romper uma barreira tecnológica. Mas o cenário mudou. Identidade, cloud, SaaS, APIs, IA, dispositivos pessoais, terceiros e até aplicativos de mensageria passaram a fazer parte do ambiente de negócio e, do outro lado, os agentes de ameaça se profissionalizaram, com especialização, automação e cadeias de monetização.
Adonias Filho, Chief Commercial Officer da OPLIUM e moderador do painel, abriu a conversa: “Durante anos a gente protegeu servidores, redes e endpoints. Hoje protegemos dados, identidades, pessoas, aplicações e relações de confiança, e essas relações não param na fronteira de uma única empresa. Foi por isso que trouxemos investigação, banco e ecossistema financeiro para a mesma mesa.”
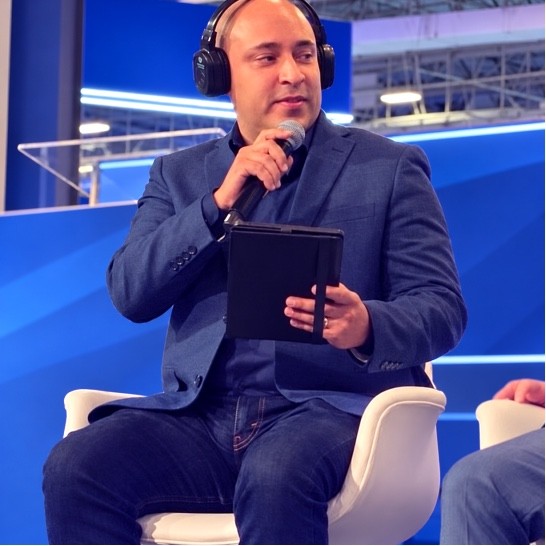
“Se o ataque se tornou sistêmico, a defesa também precisa ser”, Adonias Filho, da OPLIUM.
Do ponto de vista de quem investiga o crime no mundo real, a mudança é de natureza, não apenas de grau. O que antes se via como ação de indivíduos isolados hoje se organiza como uma economia estruturada.
Delegado Emerson Wendt, Delegado de Polícia Civil do Rio Grande do Sul e pesquisador de OSINT, observou: “O que a gente vê na investigação não é mais o hacker solitário, é uma cadeia com divisão de trabalho: quem obtém o acesso, quem aplica o golpe, quem lava e quem revende a informação. E os criminosos cooperam mais rápido do que as empresas. O Brasil avança quando setor privado e poder público trocam inteligência na velocidade do incidente, e não semanas depois.”
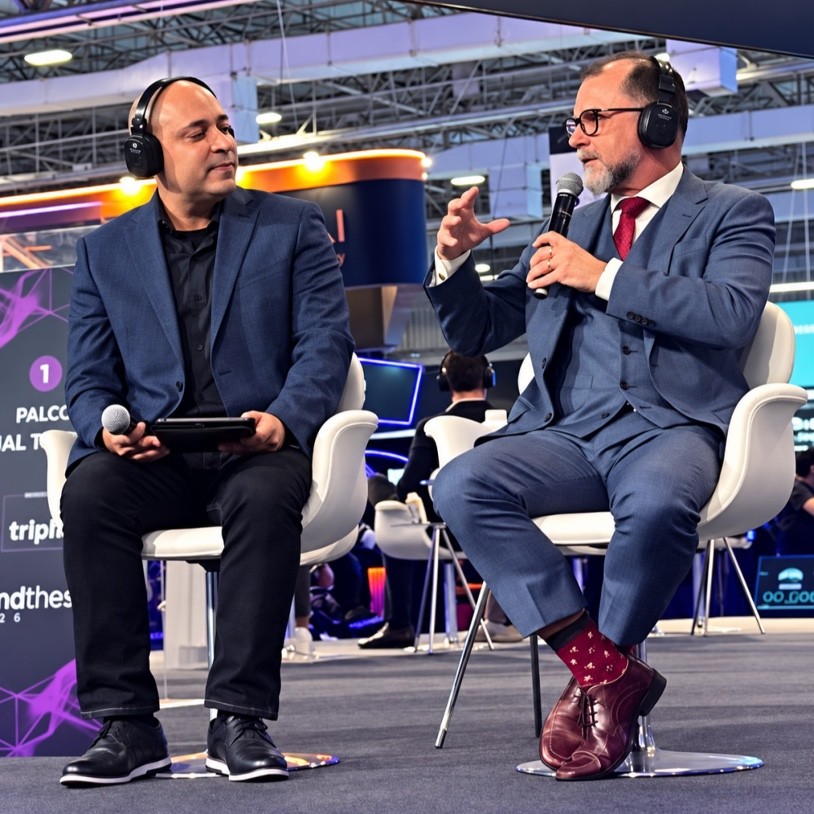
“O cibercrime virou uma economia estruturada, e o atacante coopera mais rápido do que o defensor”, Delegado Emerson Wendt, da Polícia Civil do RS.
Se o atacante mudou, também mudou aquilo que se tenta proteger. A noção de perímetro, uma fronteira clara entre o dentro e o fora, foi a primeira vítima dessa transformação.
Fernando Bruno, Superintendente de Segurança Cibernética no Banco Bradesco, ponderou: “O perímetro tradicional acabou. Quando usuário, dado, aplicação, cloud e terceiros estão distribuídos, defender a borda não protege mais o que importa. O desafio do CISO deixou de ser levantar muros e passou a ser ter visibilidade e governança sobre o dado onde quer que ele esteja, inclusive nos canais que o próprio negócio adotou.”
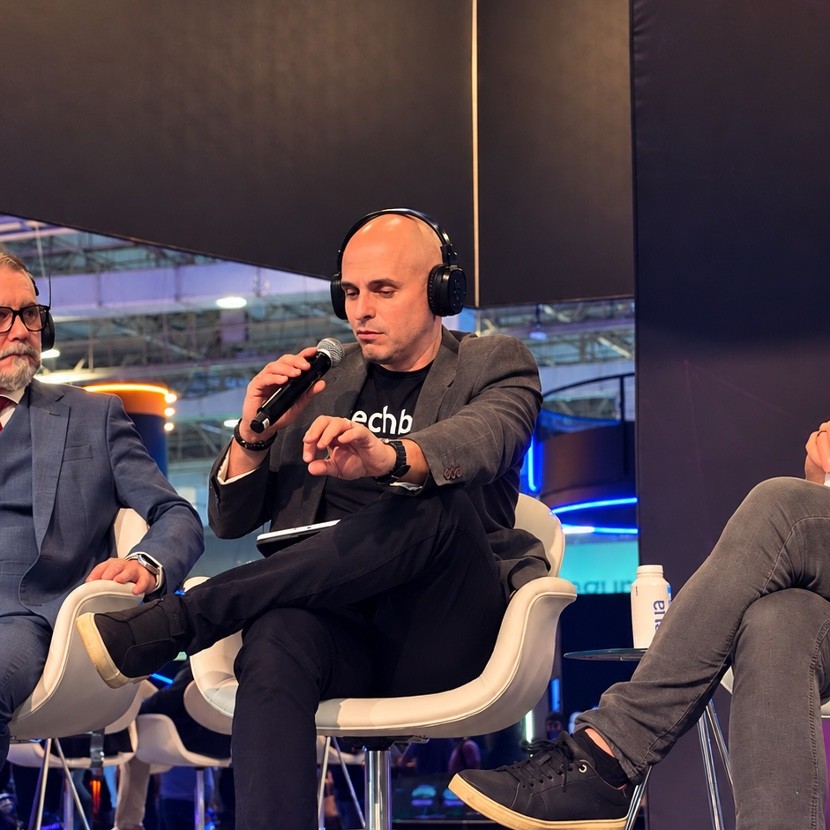
“O perímetro acabou; hoje se protege o dado onde quer que ele esteja”, Fernando Bruno, do Banco Bradesco.
Há ainda uma terceira dimensão. O negócio moderno, construído sobre APIs, cloud e parceiros, é, por definição, coletivo. Parte relevante do risco de cada empresa não está sob o seu controle direto.
Thiago Cunha, Vice-Presidente de Segurança Corporativa na Dock, resumiu: “Um negócio feito de APIs, cloud e parceiros é estruturalmente coletivo e, num ecossistema financeiro, o ataque técnico e a fraude são o mesmo problema visto de ângulos diferentes. Foi por isso que unimos cibersegurança e prevenção à fraude num único centro, operando 24 por 7. Acreditar em segurança individual, num ambiente que é coletivo, é ilusão.”
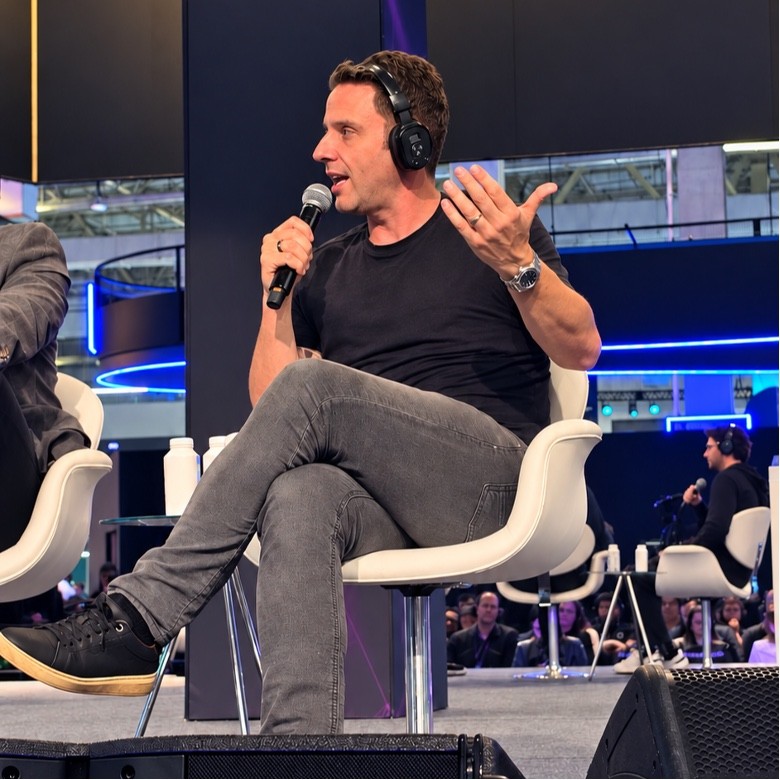
“Segurança individual, num ecossistema que é coletivo, é ilusão”, Thiago Cunha, da Dock.
A conversa convergiu para o ponto que dá nome ao painel: risco interconectado produz impacto sistêmico. Os atacantes compartilham ferramentas, infraestrutura e conhecimento com muito mais velocidade do que os defensores compartilham inteligência. A defesa eficaz, concluiu a mesa, exige tecnologia, mas também inteligência, governança do dado e colaboração, inclusive entre a iniciativa privada e o poder público.
A palestra: ataques em escala e a virada para a resiliência
O painel diagnosticou o problema; a palestra do dia seguinte apresentou uma resposta. No palco PS10, a OPLIUM levou ao público o que chamou de “novo jogo” da cibersegurança: impulsionados por IA, automação e cadeias digitais complexas, os incidentes deixaram de atingir uma empresa de cada vez para impactar múltiplas organizações ao mesmo tempo.
A OPLIUM demonstrou, com casos públicos recentes, como um único ponto comprometido se propaga por dependências, terceiros e concentração tecnológica. A inteligência artificial, nesse cenário, muda de papel: deixa de ser apenas mais um vetor de risco para se tornar uma alavanca de capacidade com correlação, automação e resposta na velocidade do ataque, ampliando a resiliência em vez de só aumentar a superfície.
George Chaves, Diretor de Inovação e Novos Negócios da OPLIUM, trouxe uma reflexão: “Temos acompanhado as empresas cheias de iniciativas de IA, mas sem uma estratégia e uma governança claras, a tecnologia acaba só otimizando o nosso trabalho, quando deveria estar aumentando a nossa capacidade de defesa. É isso que a gente propõe: usar a IA para transformar a leitura do risco em capacidade instalada, reduzir o raio de impacto, testar a resiliência e apoiar as empresas a estarem prontas para continuar operando mesmo sob ataque.”
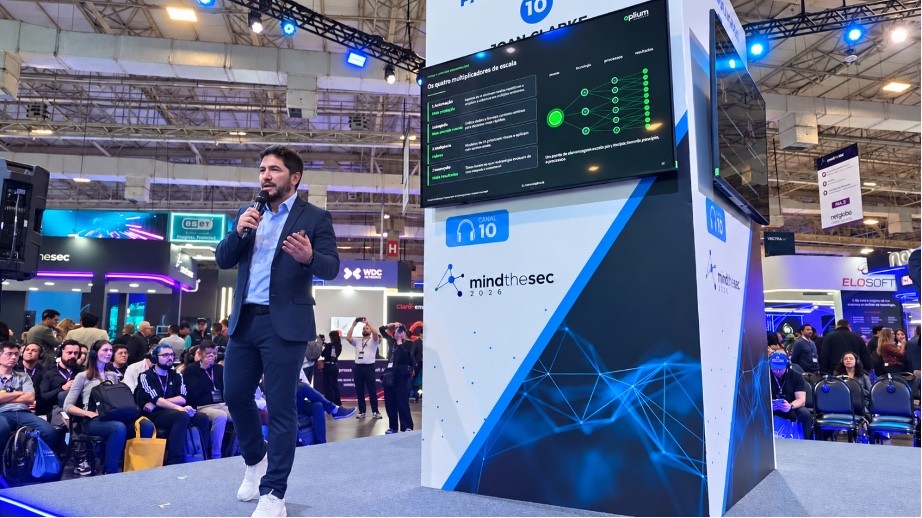
“Não se combate ataque em escala com gestão de risco artesanal”, George Chaves, da OPLIUM.
A proposta da OPLIUM: um framework de resiliência em escala
Resiliência cibernética começa por aceitar que não se evita todo ataque, mas que é possível conter a sua propagação. E é aí que a matriz de risco tradicional não dá mais conta: probabilidade e impacto dizem quão provável e quão grave, mas não medem até onde o evento se propaga. Por isso o risco ganha uma terceira dimensão, o blast radius, o raio de impacto. É ele que separa um incidente contido de uma crise sistêmica.
Chaves mostrou, com casos públicos recentes, como um único ponto comprometido se propaga por dependências, terceiros e concentração tecnológica. Mais que um conceito, o blast radius pode ser aplicado como um critério fundamental de priorização, mapeando até onde o impacto pode chegar em toda a cadeia de suprimentos e usar essa leitura para decidir onde investir. A inteligência artificial, nesse cenário, muda de papel: deixa de ser apenas mais um vetor de risco para se tornar uma alavanca de capacidade com correlação, automação e resposta na velocidade do ataque, ampliando a resiliência em vez de só aumentar a superfície.
Foi nesse ponto que a apresentação chegou à proposta da OPLIUM: um framework pensado para conter o raio de ponta a ponta. Sob uma camada de governança e estratégia de risco, o modelo organiza a defesa em 5 capacidades que funcionam como um ciclo contínuo e adaptativo, aumentando resiliência das empresas e diminuindo o raio do impacto, com a inteligência artificial acelerando cada uma dessas capacidades, em vez de operar como iniciativas isoladas.
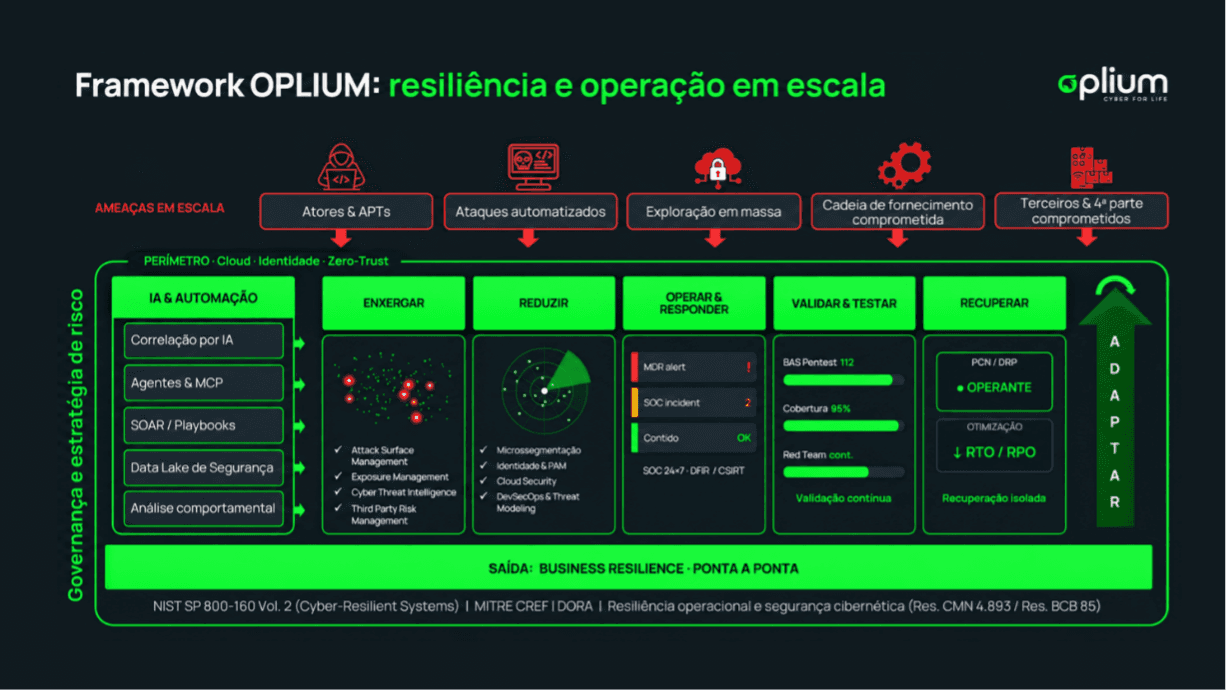
Visão geral do Framework de Cyber Resilience da OPLIUM
Entre o painel e a palestra, a mensagem da OPLIUM no Mind The Sec 2026 ficou clara: o ataque moderno é distribuído, especializado e explora relações de confiança que ultrapassam a fronteira de qualquer empresa. Proteger, nesse cenário, é enxergar o dado, reduzir o raio de impacto e construir resiliência, com tecnologia, inteligência, governança e colaboração. Porque, se o ataque se tornou sistêmico, a defesa também precisa ser.