
Events
Dall'attacco al rischio sistemico: le nuove sfide della cybersicurezza
OPLIUM ha partecipato al Mind The Sec 2026, uno dei più grandi eventi di cybersicurezza dell'America Latina.
Il 15 settembre ha moderato il panel “Ciberattacchi moderni e impatto sistemico”, unendo investigazione criminale, difesa bancaria e sicurezza aziendale. Il 16, ha portato sul palco la conferenza “Il nuovo gioco della Cybersicurezza: Attacchi in scala”. Questi due momenti sono confluiti nella stessa consapevolezza: l'attacco non è più un evento tecnico isolato ma è diventato sistemico e, se il rischio è sistemico, anche la difesa deve esserlo.
Tenutosi a San Paolo, il Mind The Sec riunisce migliaia di professionisti, CISO e leader della sicurezza in centinaia di sessioni distribuite su più palchi. È stato in questo ambiente, ricco di discussioni su intelligenza artificiale e agenti autonomi, che OPLIUM ha portato una prospettiva meno ovvia e più strutturale: quella della scala e dell'impatto sistemico.
Il panel: quando l'attacco scala e diventa crisi istituzionale
Il dibattito del 15 settembre è partito da una constatazione: quando pensiamo a un ciberattacco, immaginiamo ancora qualcuno che tenta di violare una barriera tecnologica. Ma lo scenario è cambiato. Identità, cloud, SaaS, API, IA, dispositivi personali, terze parti e persino app di messaggistica sono entrati a far parte dell'ambiente di business e, dall'altro lato, gli attori delle minacce si sono professionalizzati, con specializzazione, automazione e catene di monetizzazione.
Adonias Filho, Chief Commercial Officer di OPLIUM e moderatore del panel, ha aperto la conversazione: “Per anni abbiamo protetto server, reti ed endpoint. Oggi proteggiamo dati, identità, persone, applicazioni e relazioni di fiducia, e queste relazioni non si fermano al confine di una singola azienda. È per questo che abbiamo riunito allo stesso tavolo investigazione, banca ed ecosistema finanziario.”
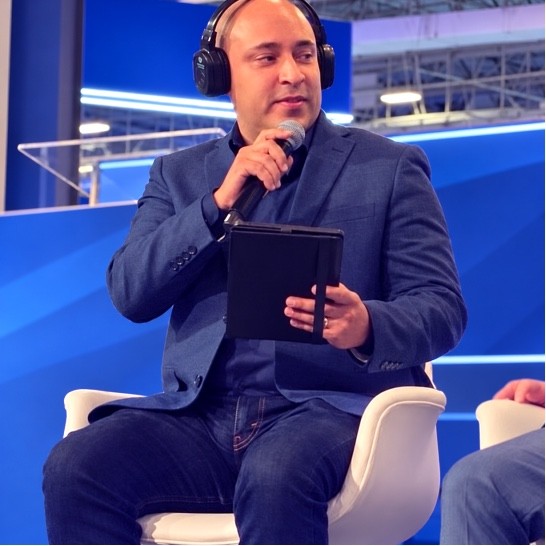
“Se l'attacco è diventato sistemico, anche la difesa deve esserlo”, Adonias Filho, di OPLIUM.
Dal punto di vista di chi indaga sul crimine nel mondo reale, il cambiamento è di natura, non solo di grado. Ciò che prima era visto come l'azione di singoli individui oggi si organizza come un'economia strutturata.
Delegato Emerson Wendt, Delegato della Polizia Civile del Rio Grande do Sul e ricercatore OSINT, ha osservato: “Quello che vediamo nelle indagini non è più l'hacker solitario, è una catena con divisione del lavoro: chi ottiene l'accesso, chi mette a segno la truffa, chi ricicla e chi rivende le informazioni. E i criminali cooperano più velocemente delle aziende. Il Brasile fa passi avanti quando il settore privato e il potere pubblico scambiano informazioni alla velocità dell'incidente, e non settimane dopo.”
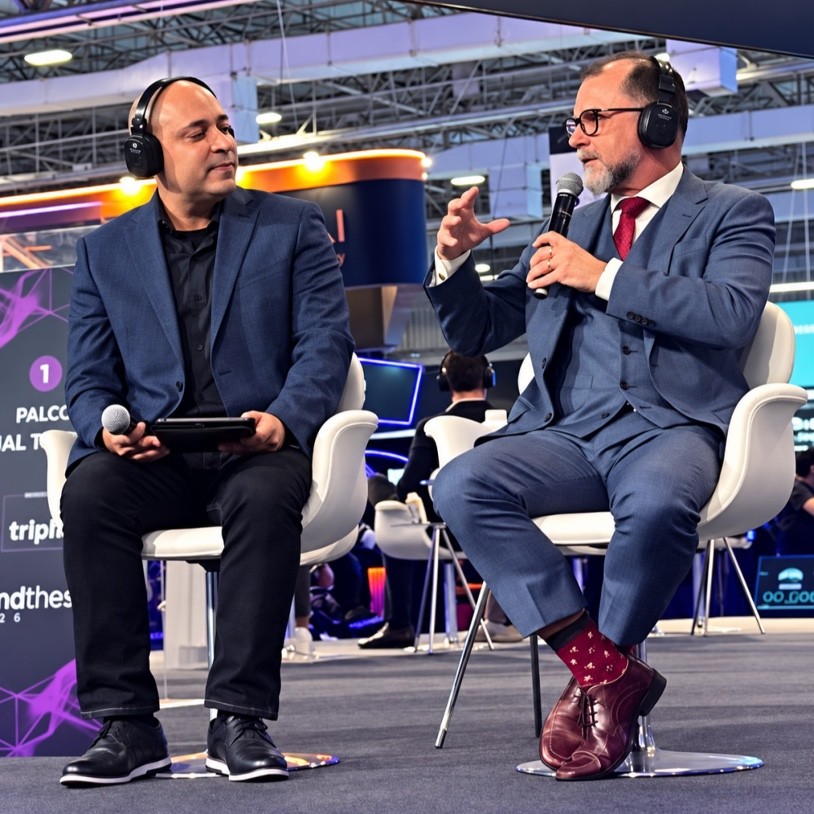
“Il cybercrimine è diventato un'economia strutturata e l'attaccante coopera più velocemente del difensore”, Delegato Emerson Wendt, della Polizia Civile del RS.
Se l'attaccante è cambiato, è cambiato anche ciò che si cerca di proteggere. La nozione di perimetro, un confine chiaro tra interno ed esterno, è stata la prima vittima di questa trasformazione.
Fernando Bruno, Sovrintendente alla Sicurezza Informatica presso Banco Bradesco, ha riflettuto: “Il perimetro tradizionale è finito. Quando utenti, dati, applicazioni, cloud e terze parti sono distribuiti, difendere il confine non protegge più ciò che conta. La sfida del CISO non è più innalzare mura, ma avere visibilità e governance sul dato ovunque esso si trovi, inclusi i canali adottati dal business stesso.”
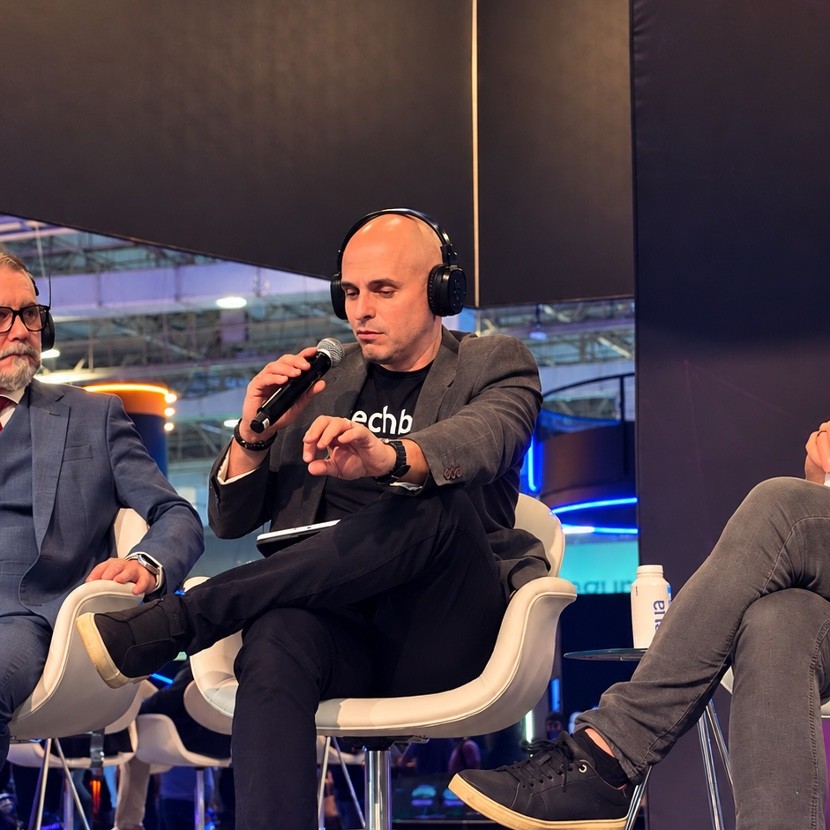
“Il perimetro è finito; oggi si protegge il dato ovunque si trovi”, Fernando Bruno, di Banco Bradesco.
C'è anche una terza dimensione. Il business moderno, costruito su API, cloud e partner, è per definizione collettivo. Una parte rilevante del rischio di ogni azienda non è sotto il suo controllo diretto.
Thiago Cunha, Vicepresidente della Sicurezza Aziendale presso Dock, ha riassunto: “Un business fatto di API, cloud e partner è strutturalmente collettivo e, in un ecosistema finanziario, l'attacco tecnico e la frode sono lo stesso problema visto da angolazioni diverse. È per questo che abbiamo unito cybersicurezza e prevenzione delle frodi in un unico centro, operativo 24 ore su 24, 7 giorni su 7. Credere nella sicurezza individuale, in un ambiente che è collettivo, è un'illusione.”
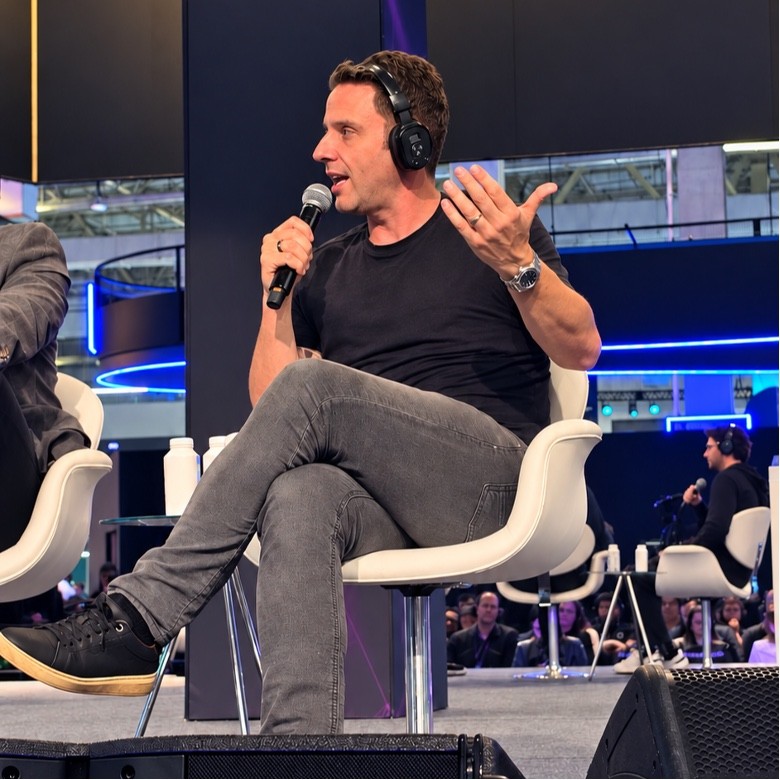
“La sicurezza individuale, in un ecosistema che è collettivo, è un'illusione”, Thiago Cunha, di Dock.
La conversazione è confluita sul punto che dà il nome al panel: il rischio interconnesso produce un impatto sistemico. Gli attaccanti condividono strumenti, infrastrutture e conoscenza con molta più velocità di quanto i difensori condividano informazioni. La difesa efficace, ha concluso il tavolo, richiede tecnologia, ma anche intelligence, governance dei dati e collaborazione, anche tra iniziativa privata e settore pubblico.
La conferenza: attacchi in scala e la svolta verso la resilienza
Il panel ha diagnosticato il problema; la conferenza del giorno successivo ha presentato una risposta. Sul palco PS10, OPLIUM ha presentato al pubblico quello che ha definito il “nuovo gioco” della cybersicurezza: spinti da IA, automazione e catene digitali complesse, gli incidenti hanno smesso di colpire un'azienda alla volta per impattare su più organizzazioni contemporaneamente.
OPLIUM ha dimostrato, con casi pubblici recenti, come un singolo punto compromesso si propaghi attraverso dipendenze, terze parti e concentrazione tecnologica. In questo scenario, l'intelligenza artificiale cambia ruolo: smette di essere solo un ulteriore vettore di rischio per diventare una leva di capacità con correlazione, automazione e risposta alla velocità dell'attacco, ampliando la resilienza invece di aumentare semplicemente la superficie di attacco.
George Chaves, Direttore dell'Innovazione e dei Nuovi Business di OPLIUM, ha offerto una riflessione: “Abbiamo visto le aziende piene di iniziative di IA, ma senza una strategia e una governance chiare, la tecnologia finisce solo per ottimizzare il nostro lavoro, quando invece dovrebbe aumentare la nostra capacità di difesa. È questo che proponiamo: usare l'IA per trasformare la lettura del rischio in capacità installata, ridurre il raggio di impatto, testare la resilienza e supportare le aziende a essere pronte a continuare a operare anche sotto attacco.”
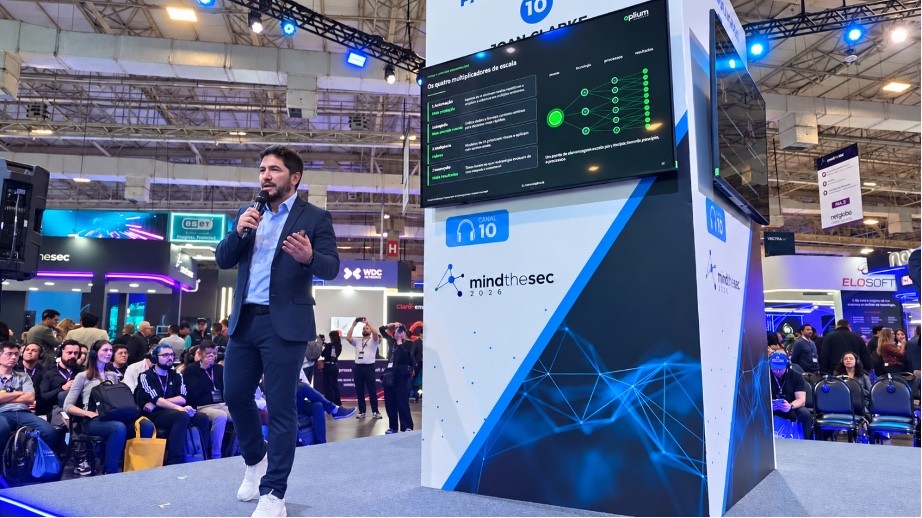
“Non si combatte un attacco in scala con una gestione del rischio artigianale”, George Chaves, di OPLIUM.
La proposta di OPLIUM: un framework di resilienza in scala
La resilienza informatica inizia dall'accettare che non si può evitare ogni attacco, ma che è possibile contenerne la propagazione. Ed è qui che la matrice di rischio tradizionale non basta più: probabilità e impatto dicono quanto sia probabile e quanto grave, ma non misurano fino a dove l'evento si propaga. Per questo il rischio acquisisce una terza dimensione, il blast radius, ovvero il raggio di impatto. È questo che separa un incidente contenuto da una crisi sistemica.
Chaves ha mostrato, con casi pubblici recenti, come un singolo punto compromesso si propaghi attraverso dipendenze, terze parti e concentrazione tecnologica. Più che un concetto, il blast radius può essere applicato come criterio fondamentale di priorità, mappando fino a dove l'impatto può arrivare nell'intera catena di fornitura e utilizzando questa lettura per decidere dove investire. L'intelligenza artificiale, in questo scenario, cambia ruolo: smette di essere solo un ulteriore vettore di rischio per diventare una leva di capacità con correlazione, automazione e risposta alla velocità dell'attacco, ampliando la resilienza invece di aumentare semplicemente la superficie.
È a questo punto che la presentazione è giunta alla proposta di OPLIUM: un framework pensato per contenere il raggio d'azione da un estremo all'altro. Sotto uno strato di governance e strategia del rischio, il modello organizza la difesa in 5 capacità che funzionano come un ciclo continuo e adattivo, aumentando la resilienza delle aziende e riducendo il raggio di impatto, con l'intelligenza artificiale che accelera ciascuna di queste capacità invece di operare come iniziative isolate.
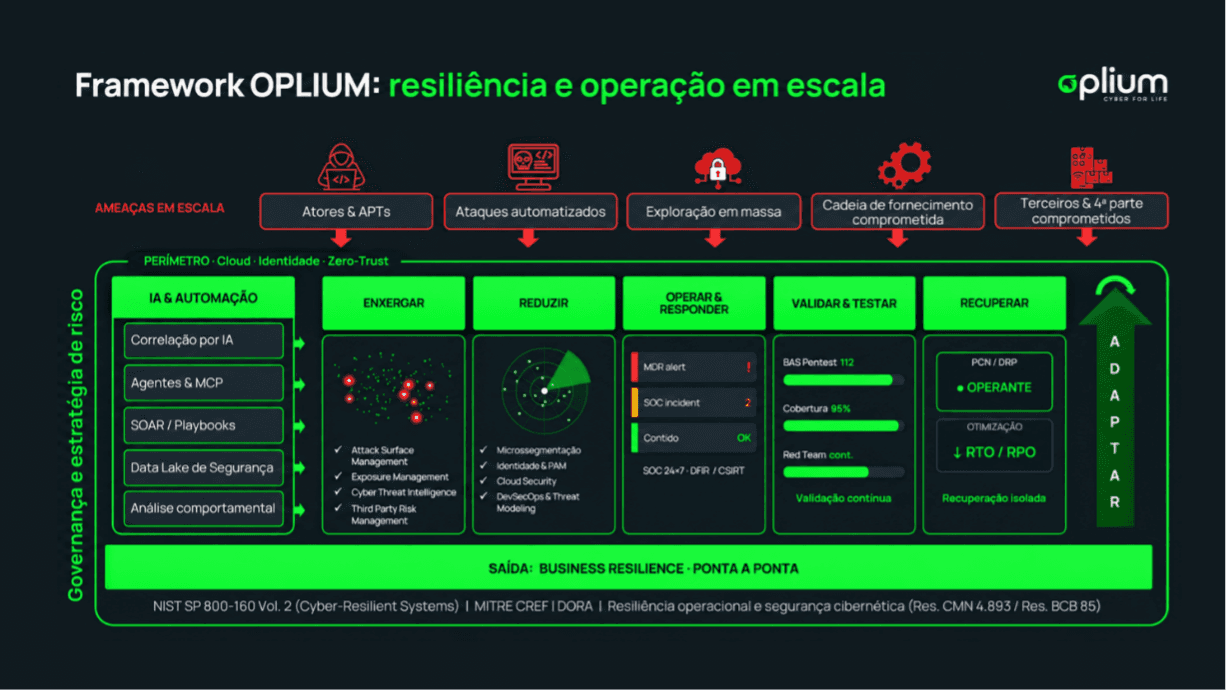
Panoramica del Cyber Resilience Framework di OPLIUM
Tra il panel e la conferenza, il messaggio di OPLIUM al Mind The Sec 2026 è stato chiaro: l'attacco moderno è distribuito, specializzato e sfrutta relazioni di fiducia che superano i confini di qualsiasi azienda. Proteggere, in questo scenario, significa vedere il dato, ridurre il raggio di impatto e costruire resilienza, con tecnologia, intelligenza, governance e collaborazione. Perché, se l'attacco è diventato sistemico, anche la difesa deve esserlo.